
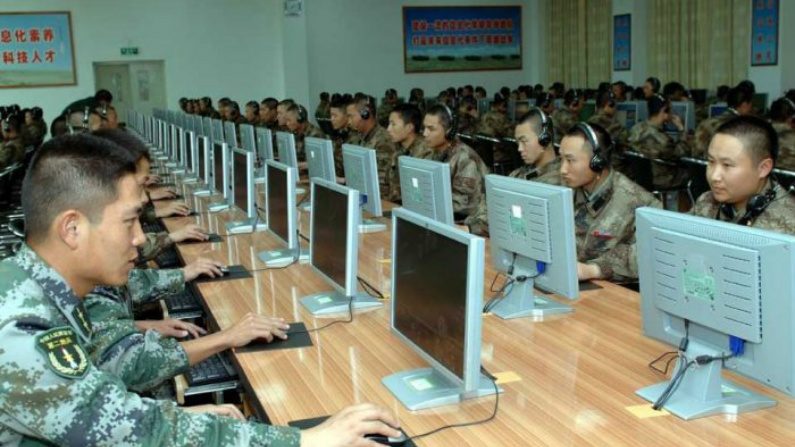
Um grupo chinês de hackers, que se acredita operar em nome do governo de Pequim, descobriu como burlar a autenticação de dois fatores (2FA) em ataques a alvos do governo e da indústria, informou o ZDNet na segunda-feira (23).
O grupo, conhecido como APT20, teria tentado comprometer as credenciais de VPN que lhes concederiam maiores níveis de acesso nas redes de suas vítimas, de acordo com o ZDNet, que citou um novo relatório da empresa holandesa de segurança cibernética Fox-IT.
Embora contornar o 2FA não seja inédito, a sofisticação necessária por parte do agressor significa que esses ataques são relativamente raros. Não está totalmente claro como o APT20 conseguiu. No entanto, o ZDNet relatou uma teoria: